
Die AENIX s.r.o. ist für ihr Informationssicherheits-Managementsystem nach ISO/IEC 27001:2022 zertifiziert, ausgestellt am 27. Februar 2026 unter der Nummer SIC.MS.008.ISO/IEC27001.5719. Der Geltungsbereich lautet laut Zertifikat: Softwareentwicklung, IT-Beratung, Hosting, Datendienste und Webportale.
Das Zertifikat
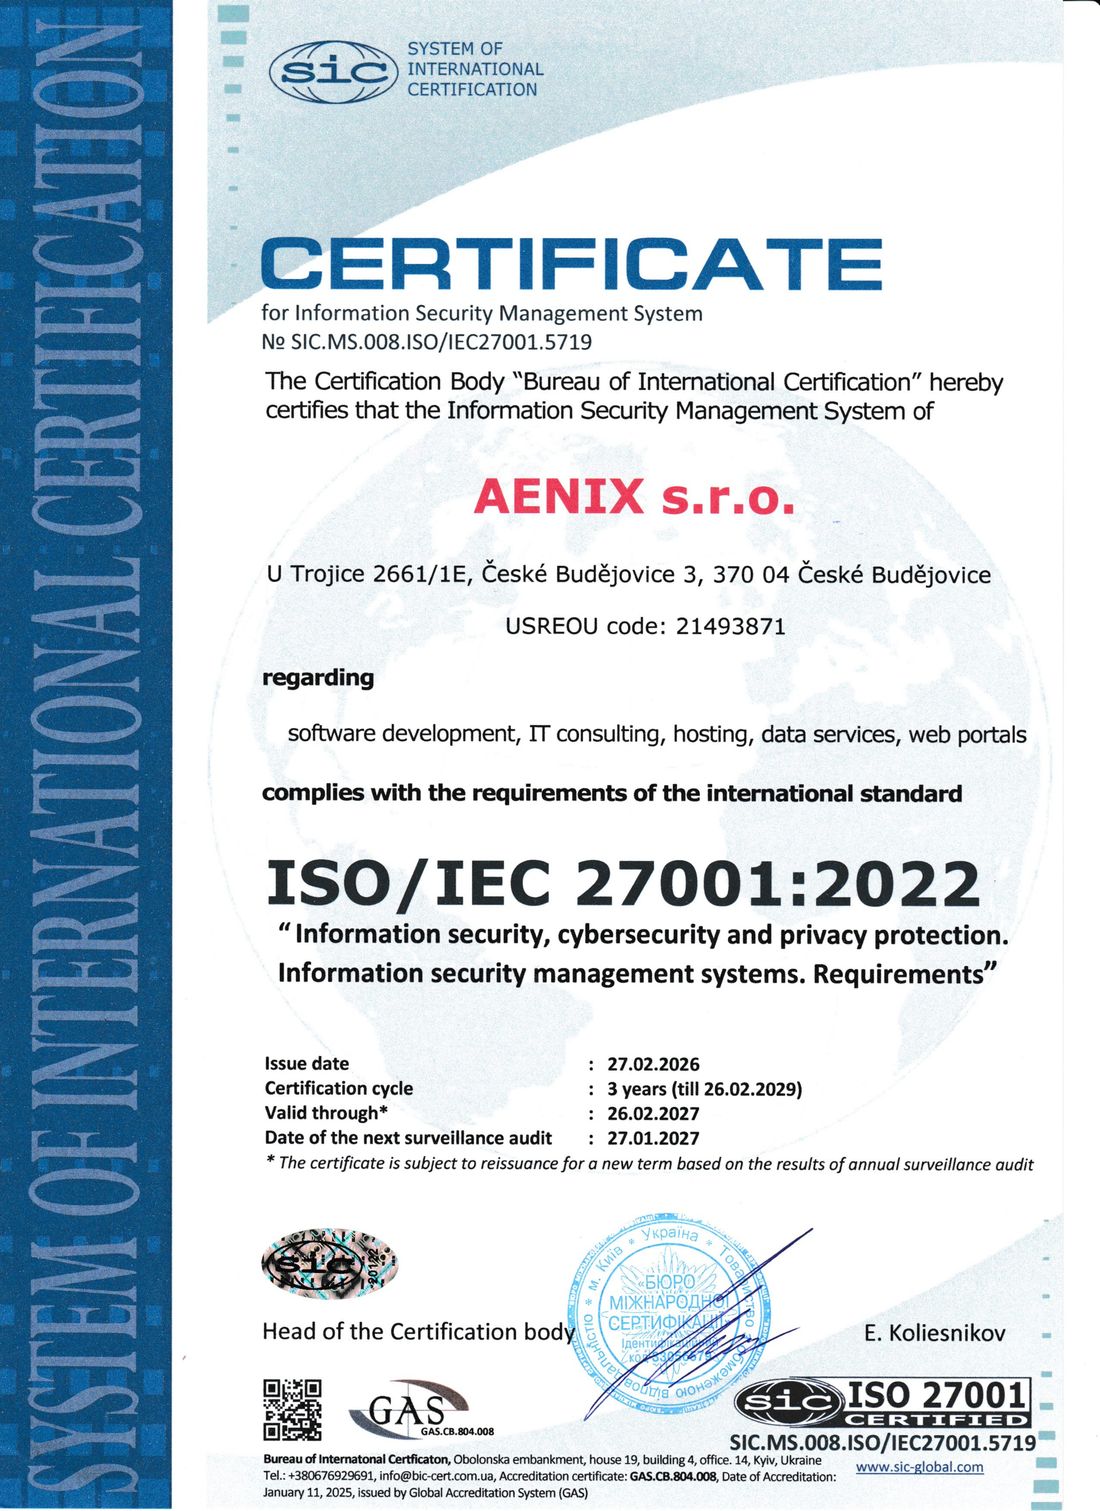
Zertifikat Nr. SIC.MS.008.ISO/IEC27001.5719, ausgestellt am 27. Februar 2026, gültig bis 26. Februar 2027.
| Unternehmen | AENIX s.r.o., U Trojice 2661/1E, České Budějovice 3, 370 04 České Budějovice, Tschechische Republik |
| Norm | ISO/IEC 27001:2022, Information security, cybersecurity and privacy protection — Information security management systems — Requirements |
| Geltungsbereich | Softwareentwicklung, IT-Beratung, Hosting, Datendienste, Webportale |
| Ausgestellt | 27. Februar 2026 |
| Gültig bis | 26. Februar 2027, Neuausstellung auf Grundlage des jährlichen Überwachungsaudits |
| Nächstes Überwachungsaudit | 27. Januar 2027 |
| Zertifizierungszyklus | Drei Jahre, bis 26. Februar 2029 |
| Zertifizierungsstelle | Bureau of International Certification, Kyjiw; System of International Certification (SIC) |
| Akkreditierung der Stelle | GAS.CB.804.008, Global Accreditation System (GAS), 11. Januar 2025 |
Was das Zertifikat bedeutet — und was nicht
ISO/IEC 27001 zertifiziert ein Managementsystem, kein Produkt. Es bestätigt, dass die AENIX s.r.o. Informationssicherheit als gesteuerten Prozess betreibt: Risiken werden bewertet und behandelt, Maßnahmen aus Anhang A werden ausgewählt und begründet, Vorfälle nach Verfahren bearbeitet, Zugriffe nach Verfahren vergeben und überprüft, und das gesamte System wird intern und von der Zertifizierungsstelle auditiert.
Cozystack und die Ænix-Plattformen werden dadurch nicht zu „zertifizierter Software“, und Ihre Umgebung ist damit nicht zertifiziert. Wenn Sie einen regulierten Dienst auf den Plattformen aufbauen, sind Geltungsbereich, Risiken und Maßnahmen Ihre eigenen — und ein Zertifikat, falls Sie es brauchen, ebenfalls. Was die Plattformen dazu beitragen — Mandantentrennung, Audit-Logging, Zugriffskontrolle, Verschlüsselung, deklarative Änderungskontrolle —, ist Maßnahme für Maßnahme auf den Seiten zu PCI DSS, DSGVO, DORA und CIS Benchmark beschrieben.
Inhaber des Zertifikats ist die AENIX s.r.o., das tschechische Unternehmen. Die AENIX INC in den USA ist darin nicht genannt.
Das ISMS dahinter
Das dokumentierte Informationssicherheits-Managementsystem der AENIX s.r.o. wurde am 17. Februar 2026 vom CEO, Andrei Kvapil, freigegeben. Es umfasst:
- eine Informationssicherheitsrichtlinie und eine Anweisung zu ihrer Einhaltung;
- Richtlinien zum Management von Informationswerten, zur physischen Sicherheit, zum Management von Informationssicherheitsvorfällen, zu Clean Desk und Clear Screen und zur Benutzeridentifikation;
- Verfahren zur Informationsklassifizierung, zur Lenkung dokumentierter Information und zum internen Audit;
- messbare ISMS-Ziele mit den geplanten Maßnahmen, um sie zu erreichen.
Kunden und Interessenten erhalten Kopien der Richtlinien unter NDA, zusammen mit dem signierten Zertifikat.
Das Zertifikat prüfen
Das Zertifikat trägt einen QR-Code und die Nummer SIC.MS.008.ISO/IEC27001.5719. Beides lässt sich bei der Zertifizierungsstelle über das System of International Certification unter sic-global.com prüfen. Braucht Ihr Beschaffungsprozess das signierte PDF oder eine Bestätigung, schreiben Sie uns über die Kontaktseite.